Offsite Backup für Unternehmen: externe Datensicherung mit geprüftem Restore
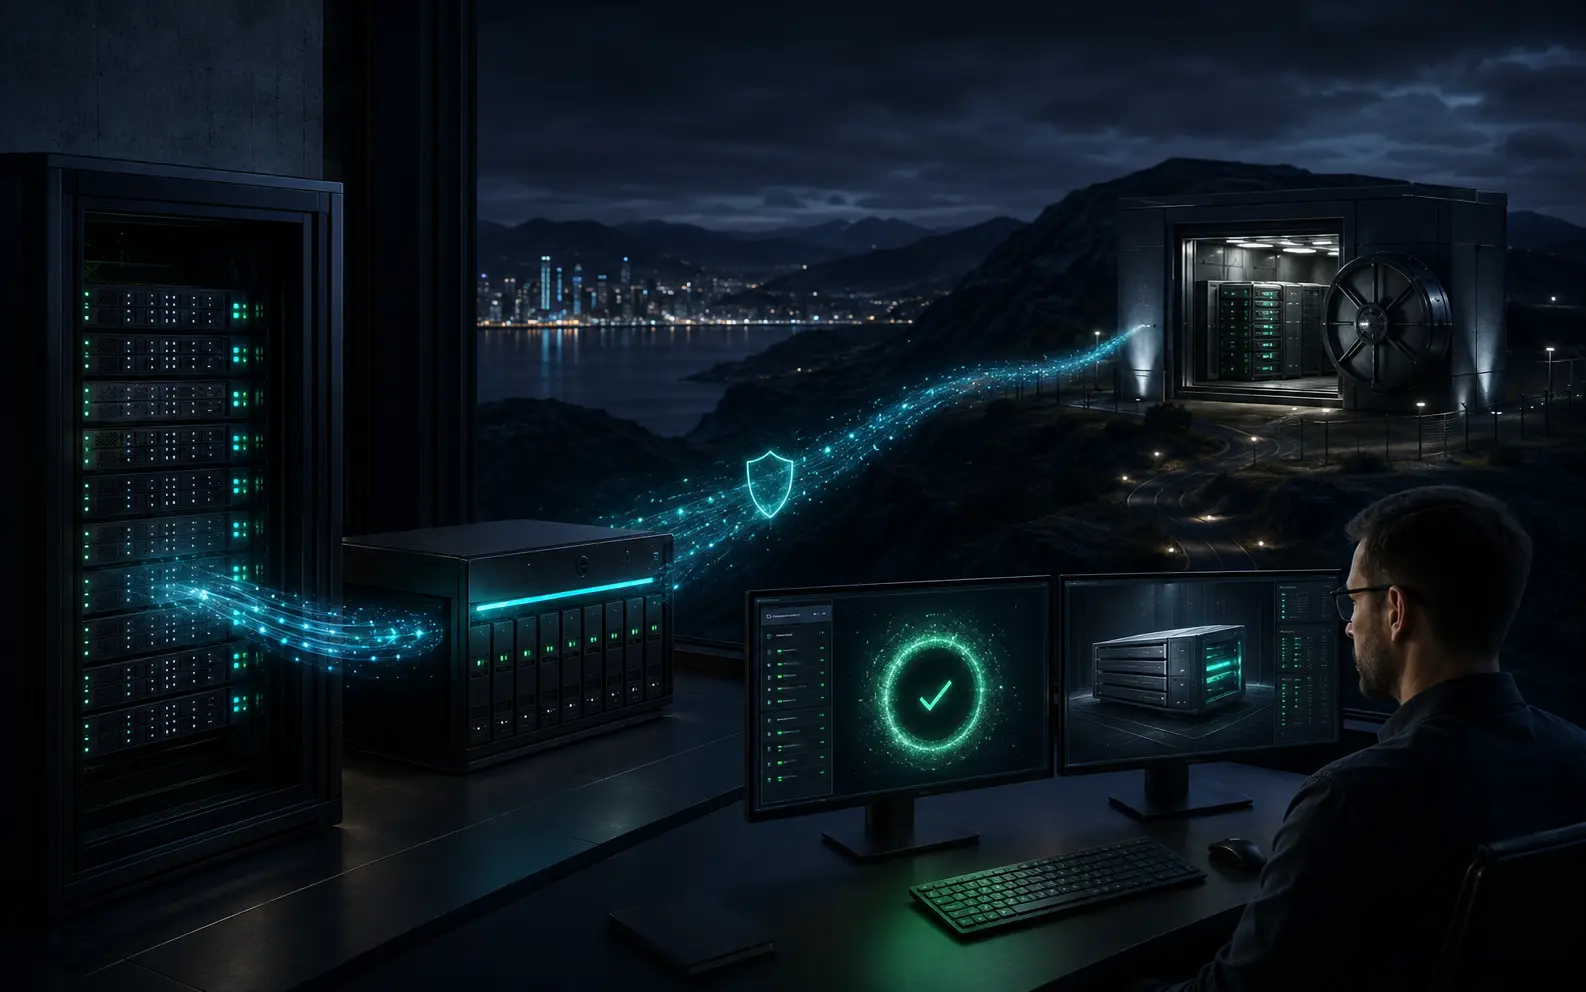
Offsite Backup hält Sicherungsdaten außerhalb Ihres produktiven Standorts vor. AOIT plant eine externe Datensicherung für Unternehmensserver und wichtige Anwendungen – mit verschlüsselter Übertragung, getrennten Zugängen, definierter Aufbewahrung und Restore-Tests. Wir prüfen vorhandene Backups, Datenmengen und Wiederanlaufziele und legen Schutzfunktionen und Leistungsumfang passend zu Ihrer Umgebung fest.
Unsere Leistungen
Pragmatisch geplant. Verlässlich betrieben.
Technologie im Einsatz · Offsite Backup
01Verschlüsselte Übertragung in ein geografisch getrenntes Rechenzentrum
02Separate Identitäten, unveränderbare Sicherungsstände und definierte Aufbewahrung
03Unabhängiges Monitoring, Alarmierung und regelmäßige Restore-Tests
04Dokumentierte RPO-, RTO- und Wiederanlaufverfahren für den Krisenfall
Externe Datensicherung planen
Offsite Backup für Server, Daten und betriebliche Anwendungen
Welche Systeme sind kritisch, welche Sicherungen bestehen bereits und wie lange darf der Betrieb ausfallen? Diese Fragen bestimmen die externe Sicherung. Ein zweites Speichermedium im selben Gebäude gehört weiterhin zum selben Ausfallbereich.
Systeme und Anwendungen erfassen
Windows- und Linux-Server, virtuelle Maschinen, Dateiablagen und Datenbanken werden auf unterstützte Sicherungswege geprüft. Proxmox, Hyper-V, NAS und Fachanwendungen benötigen jeweils passende Versionen, Konsistenzverfahren und Wiederherstellungsziele. Cloud-Dienste sind ein gesonderter Umfang.
Vorhandene Backups einbinden
Wir prüfen Sicherungssoftware, Lizenzen, Formate, Verschlüsselung und Möglichkeiten für externe Kopien. Bestehende Jobs können weiterlaufen, wenn unabhängige Aufbewahrung und Restore nachweisbar funktionieren. Eine Synchronisation allein ersetzt keine versionierte Sicherung.
Leistung und Kosten festlegen
Das Angebot benennt Datenvolumen, Aufbewahrung, Schutzfunktionen, Monitoring und Zuständigkeiten. Einführung, laufender Speicher, Lizenzen, Transfer und Restore-Unterstützung werden nachvollziehbar abgegrenzt. Notbetrieb und Ersatzressourcen werden ausdrücklich vereinbart.
Wiederherstellung nachweisen
Ein Restore-Test prüft nicht nur Dateien: Anwendungen, Benutzeranmeldung, Datenbankkonsistenz und Schnittstellen müssen funktionieren. Dauer und fehlende Abhängigkeiten werden dokumentiert und mit den vereinbarten RPO- und RTO-Zielen verglichen.
In vier Schritten zum Sicherungskonzept
Systemliste, Datenmenge, Änderungsrate, Internetanbindung und kritische Anwendungen aufnehmen.
Sicherungsintervalle, Aufbewahrung, Rechte und Wiederanlaufziele vereinbaren.
Externe Kopie einrichten und Wiederherstellung in einer getrennten Umgebung testen.
Überwachung, Alarmbearbeitung, regelmäßige Tests und Änderungen organisieren.
Für eine erste Einschätzung nennen Sie uns Ihre vorhandene Backup-Software, die Datenmenge und die wichtigsten Anwendungen. AOIT betreut Unternehmen regional in Nürnberg und Franken sowie geeignete Umgebungen über abgesicherte Fernzugänge.
Offsite Backup ist eine Sicherung außerhalb des Standorts der Produktivsysteme. Es hält ältere Datenstände unabhängig von lokaler Hardware vor. Schutz gegen Löschungen oder Ransomware erfordert zusätzlich getrennte Zugänge, geeignete Aufbewahrung und geprüfte Wiederherstellung.
Welche Server und Daten lassen sich extern sichern?
In der Planung prüfen wir Windows- und Linux-Server, virtuelle Maschinen, Dateiablagen und Datenbanken. Die tatsächlich unterstützten Systeme und Versionen hängen von Sicherungssoftware, Schnittstellen und Architektur ab. NAS, Fachanwendungen und Cloud-Dienste werden gesondert bewertet.
Kann eine bestehende Datensicherung weiterverwendet werden?
Wir prüfen vorhandene Software, Lizenzen, Sicherungsformate und externe Kopiermöglichkeiten. Eine Weiterverwendung ist sinnvoll, wenn Datenkonsistenz, Zugriffstrennung und Restore nachgewiesen werden können. Ist das nicht möglich, wird die Ablösung mit Übergangs- und Rückfallweg geplant.
Was kostet Offsite Backup für ein Unternehmen?
Datenvolumen, tägliche Änderungen, Aufbewahrung, Lizenzen, Überwachung und Wiederherstellungsumfang bestimmen die Kosten. Einführung und laufender Betrieb werden getrennt ausgewiesen. Transferkosten, Restore-Unterstützung und Ersatzressourcen müssen im Angebot geklärt werden.
Wie schnell sind die Daten wieder verfügbar?
Die Dauer hängt von Datenmenge, Bandbreite, Zielsystemen und Anwendungsabhängigkeiten ab. RTO beschreibt das vereinbarte Wiederanlaufziel; RPO den tolerierten Datenverlust. Ein protokollierter Restore-Test zeigt, ob die geplanten Ziele mit der gewählten Architektur erreichbar sind.
Cyber-Resilienz
Ausfallsicherheit beginnt außerhalb der kompromittierbaren Umgebung.
Ein Backup auf einem zweiten Laufwerk oder einem erreichbaren Netzlaufwerk schützt vor einzelnen Hardwarefehlern – nicht automatisch vor einem Angreifer mit administrativen Rechten. Eine belastbare Offsite-Architektur schafft deshalb eine eigene Sicherheitsdomäne mit getrennten Zugangsdaten, definierten Datenflüssen und einer kontrollierten Wiederherstellung.
Brand, Wasser, Stromausfall, Diebstahl oder ein längerfristiger Netzausfall können lokale Systeme und lokale Sicherungen gleichzeitig unbrauchbar machen. Die räumlich getrennte Kopie bleibt davon unabhängig.
02
Kompromittierte Server
Wer Hypervisor, Active Directory oder zentrale Administrationskonten kontrolliert, erreicht häufig auch verbundene Backup-Ziele. Eine getrennte Verwaltungsebene begrenzt diesen Angriffsweg.
03
Angriff auf das Backup
Ransomware-Gruppen suchen gezielt nach Sicherungsservern, löschen Wiederherstellungspunkte oder verändern Aufbewahrungsregeln. Unveränderbarkeit und gesonderte Freigaben schützen die Rückfallebene.
04
Unbemerkte Kompromittierung
Angreifer können über längere Zeit im Netzwerk bleiben. Mehrere historische Sicherungsstände und geprüfte Wiederherstellungspunkte ermöglichen die Rückkehr zu einem sauberen Zustand.
Getrennte Sicherheitsdomänen
Vier Ebenen statt eines gemeinsamen Fehlerbereichs
Der Sicherungsweg wird so gestaltet, dass ein kompromittierter Quellserver nicht automatisch das Offsite-Repository oder die Wiederherstellungsumgebung kontrollieren kann.
01ProduktivsystemeServer, Endgeräte, Anwendungen und Datenbanken
02Sicherungs-GatewayKontrollierte Übertragung und anwendungskonsistente Sicherung
03Offsite-RepositoryVerschlüsselt, unveränderbar und getrennt administriert
04Recovery-ZoneIsolierte Prüfung und priorisierter Wiederanlauf
Technische Schutzmaßnahmen
Schutz der Sicherung vor kompromittierten Administratoren und Systemen
Getrennte Identitäten
Backup-Administratoren und Dienstkonten werden nicht aus der produktiven Benutzerverwaltung übernommen.
Least Privilege & MFA
Zugriffe erhalten nur die erforderlichen Rechte; kritische Änderungen werden zusätzlich abgesichert.
Immutable Retention
Freigegebene Sicherungsstände lassen sich innerhalb der Schutzfrist nicht verändern oder vorzeitig löschen.
Netzwerksegmentierung
Produktivsysteme, Übertragungswege, Repository und Wiederherstellungszone werden kontrolliert voneinander getrennt.
Verschlüsselung
Daten werden auf dem Transportweg und im Sicherungsziel verschlüsselt; Schlüssel gehören nicht ungeschützt auf den Quellserver.
Unabhängige Alarmierung
Fehler, ausbleibende Sicherungen und ungewöhnliche Änderungen werden außerhalb des betroffenen Systems gemeldet.
Mehrere Generationen
Aufbewahrungspläne sichern kurz-, mittel- und langfristige Wiederherstellungspunkte gegen schleichende Schäden.
Geprüfte Wiederherstellung
Automatische Prüfungen und reale Restore-Tests belegen, dass Daten lesbar und Anwendungen startfähig sind.
Messbare Ausfallsicherheit
RPO und RTO werden aus dem Geschäftsbetrieb abgeleitet
Technik allein bestimmt nicht, wie gut ein Unternehmen wieder anlaufen kann. AOIT ordnet Systeme nach Kritikalität, dokumentiert Abhängigkeiten und legt gemeinsam mit Ihnen realistische Schutzziele fest.
RPO
Wie viele Daten dürfen zwischen letzter Sicherung und Ausfall maximal fehlen?
RTO
Wie lange darf ein Dienst ausfallen, bis er wieder nutzbar sein muss?
Retention
Wie weit muss die Historie zurückreichen, um auch spät erkannte Schäden abzudecken?
Restore-Test
Welche Dateien, Anwendungen und vollständigen Systeme werden in welcher Tiefe geprüft?
Wiederanlauf nach einem Sicherheitsvorfall
Zurücksichern – ohne den Angriff gleich mit zurückzubringen
01
Eindämmen
Betroffene Systeme und Zugänge werden isoliert. Weitere Synchronisationen werden kontrolliert gestoppt.
02
Bewerten
Zeitpunkt, Umfang und Ursache des Vorfalls bestimmen, welcher Sicherungsstand als vertrauenswürdig gilt.
03
Sauber aufbauen
Identitäten, Management-Zugänge und Kernsysteme entstehen in einer isolierten Wiederherstellungsumgebung neu.
04
Priorisiert zurücksichern
Dienste kehren entsprechend Geschäftsrelevanz, Abhängigkeiten und vereinbartem RTO zurück.
05
Validieren
Integrität, Funktion und Sicherheit werden geprüft, bevor Anwender und Schnittstellen wieder freigegeben werden.
Entscheidungshilfe für Unternehmen
Offsite Backup und unveränderbare Sicherung richtig auswählen
Eine externe Kopie schützt gegen Standortverlust. Eine unveränderbare Sicherung schützt zusätzlich gegen bestimmte Lösch- und Änderungszugriffe während einer festgelegten Aufbewahrung. Belastbare Vorsorge entsteht erst durch getrennte Identitäten, überwachte Sicherungen und einen erprobten Wiederherstellungsweg.
Auswahlkriterien und Grenzen im Überblick
Baustein
Nutzen
Wichtige Grenze
Synchronisation
Dateien an mehreren Orten aktuell halten
Löschungen oder verschlüsselte Dateien können ebenfalls übertragen werden
Versioniertes Offsite Backup
Ältere Datenstände außerhalb des produktiven Standorts vorhalten
Administrationszugriffe und Aufbewahrung gesondert absichern
Unveränderbare Sicherung
Änderung oder Löschung für die konfigurierte Haltefrist begrenzen
Gilt nur im Rahmen der eingesetzten Technik und Rechte; ersetzt keinen Restore-Test
Planungsbeispiel: Wiederanlauf nach Standortausfall
Für einen kritischen Server werden zulässiger Datenverlust und gewünschte Wiederanlaufzeit vereinbart. Der Restore-Test prüft die Rücksicherung in eine getrennte Umgebung, Startfähigkeit, Benutzeranmeldung und fachliche Freigabe. Gemessene Übertragungszeit, Kapazitäten und Abhängigkeiten zeigen, ob das geplante RTO erreichbar ist. Ein erfolgreicher Sicherungsjob allein belegt das nicht. Das Beispiel beschreibt einen Prüfablauf und keine zugesicherte Wiederherstellungszeit.
Vereinbarbare Projektergebnisse
Systemliste und abgestimmte RPO-/RTO-Ziele je Anwendung
Aufbewahrungs- und Berechtigungskonzept einschließlich Notfallzugriff
Restore-Protokoll mit Zeitmessung und fachlicher Abnahme
Notfallablauf mit Wiederherstellungsreihenfolge und Ansprechpartnern
So bereiten Sie das Erstgespräch vor
Für eine belastbare Planung helfen Datenvolumen, tägliche Änderung, Internetanbindung, bestehende Sicherungssoftware und eine Liste kritischer Anwendungen. Leistungsumfang, Speicher, Aufbewahrung und Wiederherstellung werden im Angebot konkret vereinbart.