
Backups werden nicht nur erstellt, sondern automatisiert geprüft und in realen Restore-Tests nachgewiesen.
AOIT Solutions · Backup & Disaster Recovery
Ein Backup zählt erst, wenn die Wiederherstellung gelingt
Wir verbinden Datensicherung, Cyber Recovery und Wiederanlaufplanung zu einem belastbaren Gesamtkonzept. Geschützte Sicherungsziele, definierte RPO- und RTO-Werte, regelmäßige Restore-Tests und dokumentierte Abhängigkeiten sorgen dafür, dass im Störungsfall nicht nur Daten vorhanden sind, sondern der Geschäftsbetrieb kontrolliert zurückkehren kann.
Unsere Leistungen
Pragmatisch geplant.
Verlässlich betrieben.
013-2-1-1-0-orientierte Sicherungsarchitekturen und unveränderbare Kopien
02RPO, RTO, Aufbewahrung und Wiederanlaufprioritäten nach Geschäftsbedarf
03Überwachtes Backup, automatisierte Prüfungen und dokumentierte Restore-Tests
04Cyber-Recovery-Zone, Notfallhandbuch und koordinierter Wiederanlauf
Business Continuity & Cyber Recovery
Vom Sicherungsjob zum nachweisbar funktionierenden Wiederanlauf.
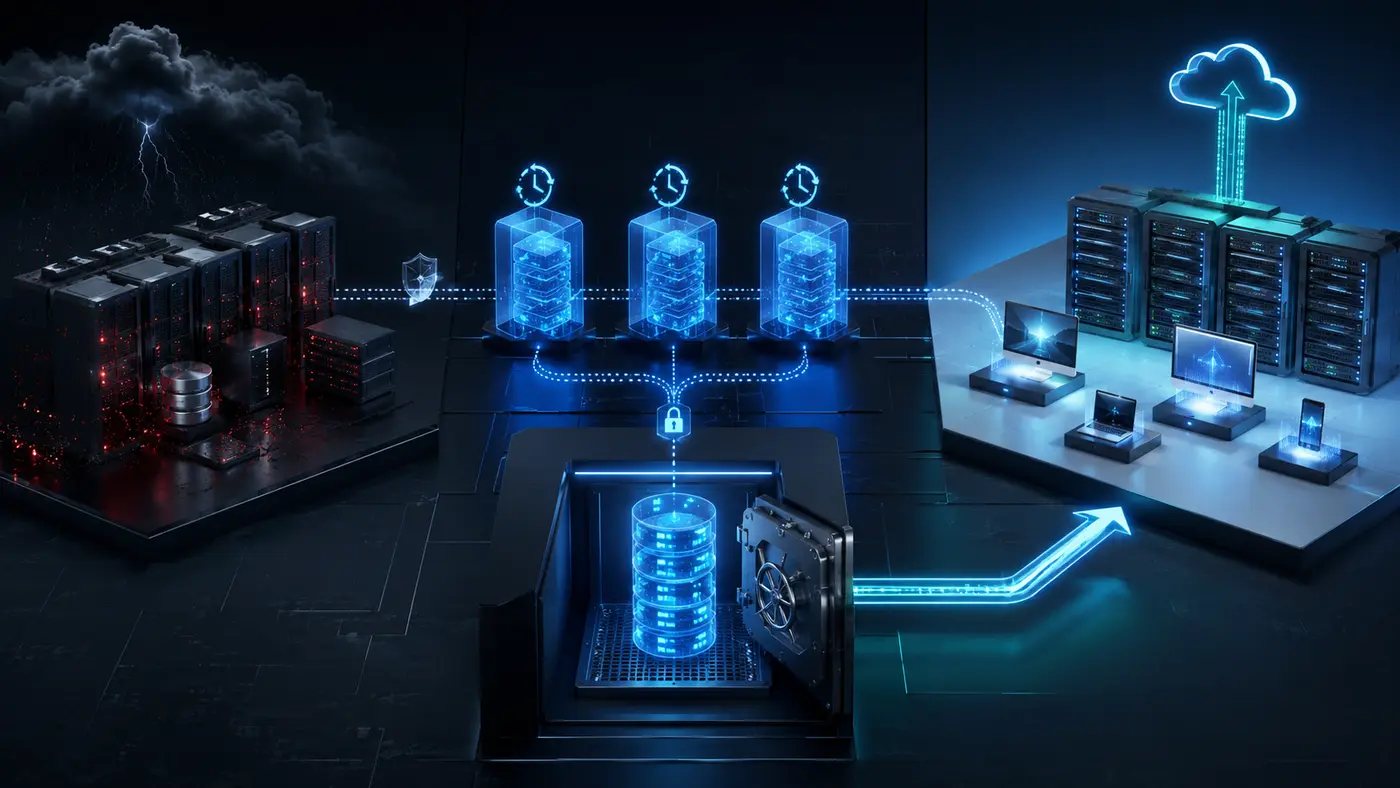
Eine erfolgreiche Backup-Meldung belegt noch nicht, dass Anwendungen, Datenbanken und Abhängigkeiten im Ernstfall rechtzeitig zurückkehren. AOIT plant deshalb den gesamten Recovery-Weg: von der geschützten Kopie über messbare Wiederherstellungsziele bis zur isolierten Prüfung und koordinierten Rückkehr in den Geschäftsbetrieb.
Getrennte Identitäten, Sicherheitszonen und unveränderbare Kopien schützen die Rückfallebene vor dem Produktivnetz.
Geschäftskritische Dienste, Daten und Abhängigkeiten erhalten messbare RPO- und RTO-Ziele.
Notfallhandbuch, Rollen und vorbereitete Recovery-Wege verkürzen Entscheidungen im Ernstfall.
Backup-Architektur
3-2-1-1-0 als Orientierung für mehrere unabhängige Rückfallebenen.
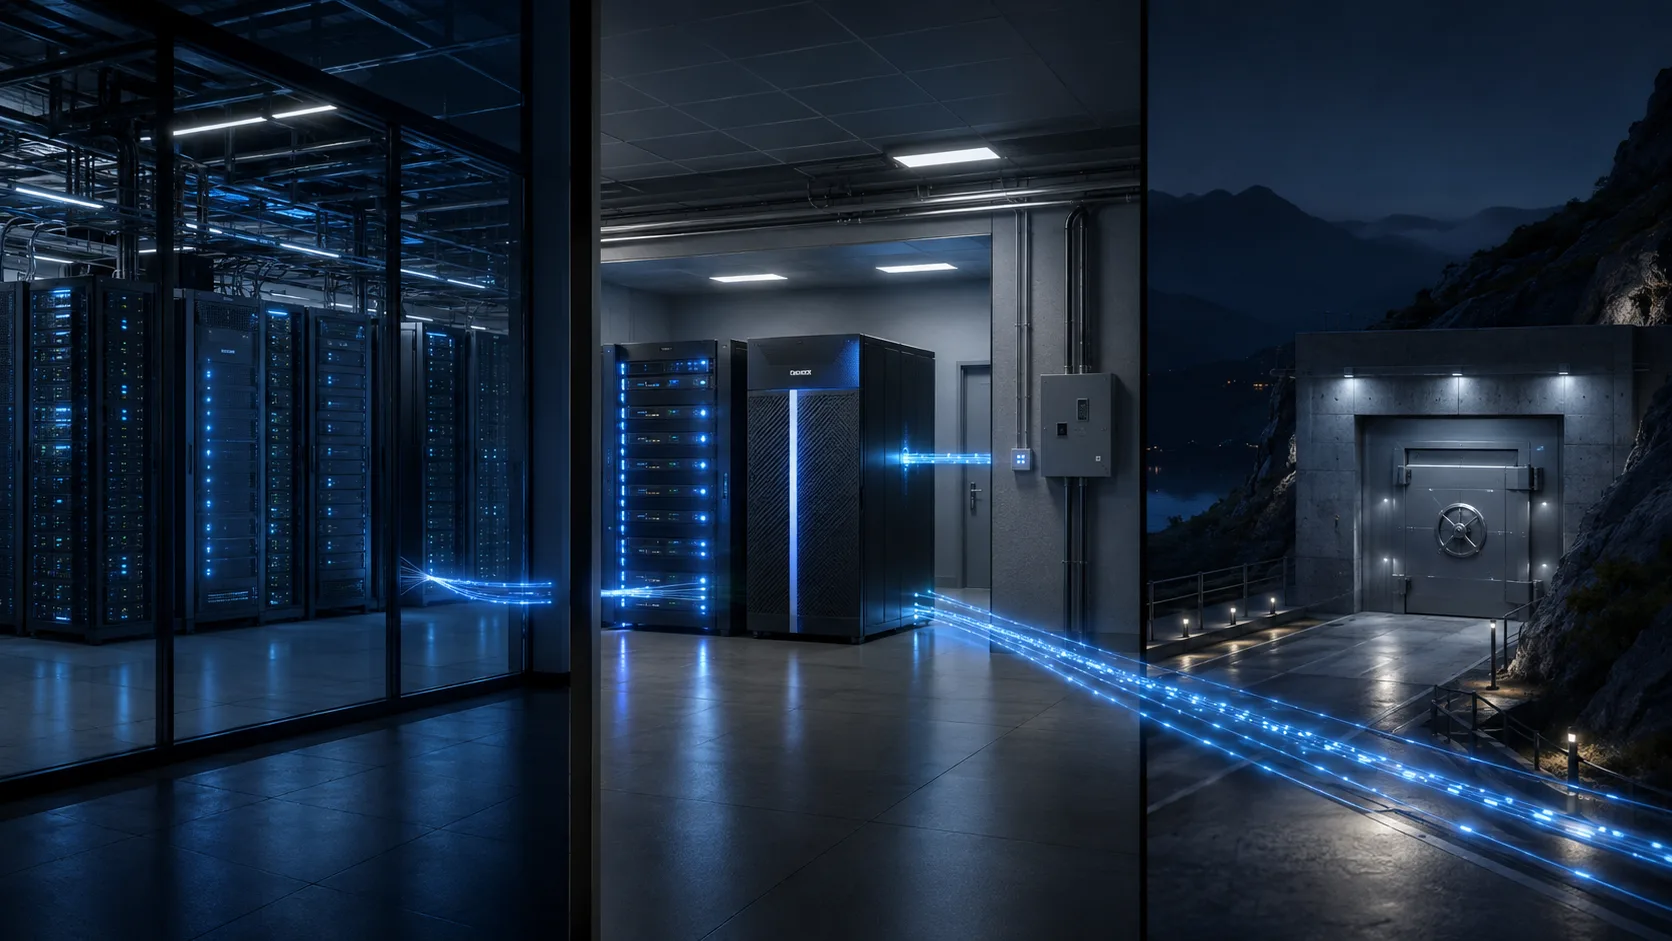
Die passende Architektur richtet sich nach Schutzbedarf, Datenmenge und Wiederanlaufziel. Die Leitlinie hilft dabei, gemeinsame Fehlerbereiche zu vermeiden und die Sicherung regelmäßig auf nutzbare Wiederherstellungspunkte zu prüfen.
3Datenkopien2Speicherarten1Kopie außer Haus1unveränderbar oder offline0ungeprüfte Fehler
Technische Schutzmaßnahmen
Die Sicherung selbst wird wie ein kritisches Produktionssystem geschützt.
Angreifer und Fehlkonfigurationen erreichen häufig auch verbundene Backup-Ziele. Deshalb betrachten wir Speicher, Identitäten, Management, Netzpfade, Schlüssel und Alarmierung als eigenständige Sicherheitsdomäne.
Anwendungskonsistente Sicherung
Datenbanken, Verzeichnisdienste, virtuelle Systeme und Fachanwendungen werden so gesichert, dass zusammengehörige Datenstände kontrolliert wiederhergestellt werden können.
Getrennte Administration
Backup-Konten, Schlüssel und Managementzugänge werden von produktiven Identitäten getrennt und mit MFA sowie minimalen Rechten geschützt.
Immutable & Offline
Definierte Sicherungsstände lassen sich während ihrer Schutzfrist nicht verändern oder löschen; besonders kritische Kopien können zusätzlich offline gehalten werden.
Verschlüsselung
Daten werden auf Übertragungswegen und in den Sicherungszielen geschützt. Schlüsselverwaltung und Zugriffspfade werden separat betrachtet.
Monitoring & Alarmierung
Fehlgeschlagene Jobs, ungewöhnliche Datenmengen, fehlende Wiederherstellungspunkte und Kapazitätsrisiken werden zentral überwacht und eskaliert.
Aufbewahrung & Historie
Kurz-, mittel- und langfristige Generationen schützen auch vor spät erkannten Fehlern, Manipulationen oder schleichender Datenkorruption.
RPO, RTO & Kritikalität
Wiederanlaufziele werden aus dem Geschäftsbetrieb abgeleitet.
Prioritäten entstehen aus den Geschäftsprozessen und ihren technischen Abhängigkeiten. Deshalb betrachten wir Identitäten, Netzwerk, Datenbanken, Anwendungen und Schnittstellen gemeinsam und übersetzen die betrieblichen Anforderungen in realistische Wiederanlaufziele.
- RPO
- Wie viele Daten dürfen zwischen der letzten nutzbaren Sicherung und dem Ausfall höchstens fehlen?
- RTO
- Innerhalb welcher Zeit muss ein Dienst wieder nutzbar sein?
- Ausfallgrenze
- Ab wann entstehen für den Geschäftsbetrieb nicht mehr vertretbare Auswirkungen?
- Reihenfolge
- Welche Basisdienste und Anwendungen müssen zuerst wieder bereitstehen?
Restore-Tests
Ein Backup ist erst nach einer erfolgreichen Wiederherstellung belastbar.
Wir prüfen je nach Schutzbedarf einzelne Dateien, Datenbanken, virtuelle Maschinen oder vollständige Anwendungsverbünde. Dauer, Datenstand und Funktion werden dokumentiert, damit aus einer technischen Sicherung eine nachweisbare Recovery-Fähigkeit wird.
- 01Sicherung verifizierenIntegrität, Lesbarkeit, Verschlüsselung und vorhandene Wiederherstellungspunkte werden automatisiert kontrolliert.
- 02Isoliert wiederherstellenAusgewählte Dateien, Systeme oder Anwendungen werden in einer getrennten Test- beziehungsweise Recovery-Zone gestartet.
- 03Funktion prüfenAnmeldung, Datenbank, Schnittstellen und fachliche Kernfunktionen werden gemeinsam mit den Verantwortlichen validiert.
- 04Ergebnis dokumentierenDauer, Datenstand, Abweichungen und notwendige Verbesserungen fließen in Notfallhandbuch und Maßnahmenplan ein.
Typische Ausfallszenarien
Ein Konzept für technische Fehler, Cyberangriffe und Standortausfälle.
Hardware- oder Plattformausfall
Einzelne Systeme, virtuelle Maschinen oder komplette Plattformen werden auf vorhandener oder alternativer Infrastruktur zurückgebracht.
Fehlbedienung und Datenverlust
Dateien, Datenbanken oder Anwendungselemente werden gezielt auf einen verlässlichen Zeitpunkt zurückgesetzt.
Ransomware und Identitätskompromittierung
Sicherungen werden aus einer getrennten Vertrauensdomäne in einer sauberen Recovery-Zone geprüft und priorisiert zurückgespielt.
Standortausfall
Kritische Dienste wechseln anhand vorbereiteter Abläufe auf ein zweites Rechenzentrum, eine Cloud-Plattform oder Ersatzsysteme.
SaaS- und Cloud-Datenverlust
Zusätzliche Sicherungen schützen Daten und Konfigurationen dort, wo Aufbewahrung oder Versionierung des Anbieters nicht ausreichen.
Schleichende Beschädigung
Mehrere Generationen und nachvollziehbare Restore-Punkte ermöglichen die Rückkehr vor den Beginn einer unbemerkten Veränderung.
Managed Backup Lifecycle
Planen, betreiben, testen und kontinuierlich verbessern.
Analysieren
Systeme, Datenmengen, Verantwortliche, Abhängigkeiten und heutige Sicherungswege vollständig erfassen.
Priorisieren
Geschäftsauswirkungen bewerten und je Dienst RPO, RTO, Aufbewahrung sowie Wiederanlaufreihenfolge festlegen.
Architektur bauen
Lokale, externe und unveränderbare Sicherungsziele mit getrennten Zugängen und kontrollierten Datenwegen umsetzen.
Betrieb etablieren
Jobs, Kapazität, Fehler, Sicherheitsereignisse und Serviceziele kontinuierlich überwachen und dokumentieren.
Wiederherstellung testen
Datei-, Anwendungs- und System-Restores regelmäßig durchführen und gegen die vereinbarten Ziele bewerten.
Verbessern
Änderungen an Anwendungen, Infrastruktur und Risiken laufend in Sicherungskonzept und Notfallhandbuch übernehmen.
Lassen Sie uns klären, welche Bausteine für Ihre Umgebung sinnvoll sind.
Gespräch anfragen