
AOIT Solutions · Netzwerk & Zero Trust
Netzwerk und Zero Trust – jeden Zugriff gezielt prüfen und begrenzen
Moderne Unternehmensnetze schützen nicht nur den Übergang zum Internet. AOIT plant sichere Standort-, Cloud- und Fernzugriffe nach dem Zero-Trust-Grundsatz: Identität, Gerätezustand, Zielsystem und Kontext werden geprüft, Berechtigungen auf das Erforderliche begrenzt und relevante Vorgänge nachvollziehbar protokolliert. Eine durchdachte Segmentierung verkleinert Angriffswege und Auswirkungsbereiche, ohne den Arbeitsalltag unnötig zu erschweren.
Unsere Leistungen
Pragmatisch geplant.
Verlässlich betrieben.
01Next-Generation-Firewalls, VPN, SD-WAN und sichere Standortvernetzung
02VLAN-Segmentierung, kontrollierte Zonenübergänge und getrennte Administration
03MFA, rollenbasierte Rechte und kontextabhängige Least-Privilege-Zugriffe
04Geräteprüfung, Network Access Control und abgesicherte Gast- und IoT-Netze
05Zentrales Netzwerk-Monitoring, Protokollierung und Konfigurationssicherung
Zero-Trust-Netzwerkarchitektur
Zero Trust ist kein einzelnes Produkt, sondern ein überprüfbares Sicherheitsmodell.
Traditionelle Netze vertrauen häufig darauf, dass sich ein Benutzer oder Gerät innerhalb des Unternehmensnetzes befindet. Für verteilte Standorte, Cloud-Dienste, Homeoffice, mobile Endgeräte und externe Wartungszugänge reicht diese Annahme nicht mehr aus. AOIT verbindet Netzwerkarchitektur, Identitätsschutz, Gerätekontrolle und laufende Überwachung zu einem schrittweise umsetzbaren Zero-Trust-Modell. Bestehende Infrastruktur wird dabei gezielt weiterentwickelt, statt sie ohne betrieblichen Nutzen vollständig zu ersetzen.
Die drei Grundprinzipien
Verifizieren, begrenzen und Auswirkungen von Anfang an mitdenken
Zero Trust bedeutet nicht, Mitarbeitenden grundsätzlich zu misstrauen. Es bedeutet, technische Entscheidungen nicht mehr allein von einem vermeintlich sicheren Netzwerkstandort abhängig zu machen. Jede Freigabe erhält einen nachvollziehbaren Zweck, eine angemessene Prüfung und einen möglichst kleinen Wirkungsbereich.
Explizit verifizieren
Eine erfolgreiche Anmeldung oder ein Standort im internen Netz reichen nicht als Vertrauensnachweis. Benutzeridentität, Mehrfaktor-Authentifizierung, Gerätezustand, Zielressource und aktuelle Risikosignale werden gemeinsam bewertet.
Least Privilege
Freigaben werden nach Rolle und Aufgabe zugeschnitten, zeitlich oder technisch begrenzt und regelmäßig überprüft. Administrative Konten und Managementzugänge bleiben von der normalen Benutzung getrennt.
Von einem möglichen Vorfall ausgehen
Die Architektur berücksichtigt, dass Zugangsdaten, Endgeräte oder einzelne Systeme kompromittiert sein können. Kleine Sicherheitszonen, Telemetrie und vorbereitete Reaktionswege begrenzen dann Reichweite und Folgeschäden.
Technische Architektur
Netzwerk, Identität und Geräte als gemeinsames Kontrollsystem
Eine belastbare Lösung entsteht durch mehrere aufeinander abgestimmte Kontrollen. Welche Bausteine erforderlich sind, richtet sich nach Unternehmensgröße, Schutzbedarf, vorhandenen Plattformen und den tatsächlichen Datenflüssen.
Bestandsaufnahme & Datenflüsse
Geräte, Benutzer, Anwendungen, Standorte, Cloud-Dienste und technische Abhängigkeiten werden erfasst. Daraus entsteht ein nachvollziehbares Bild der wirklich benötigten Kommunikationsbeziehungen.
Netzwerksegmentierung
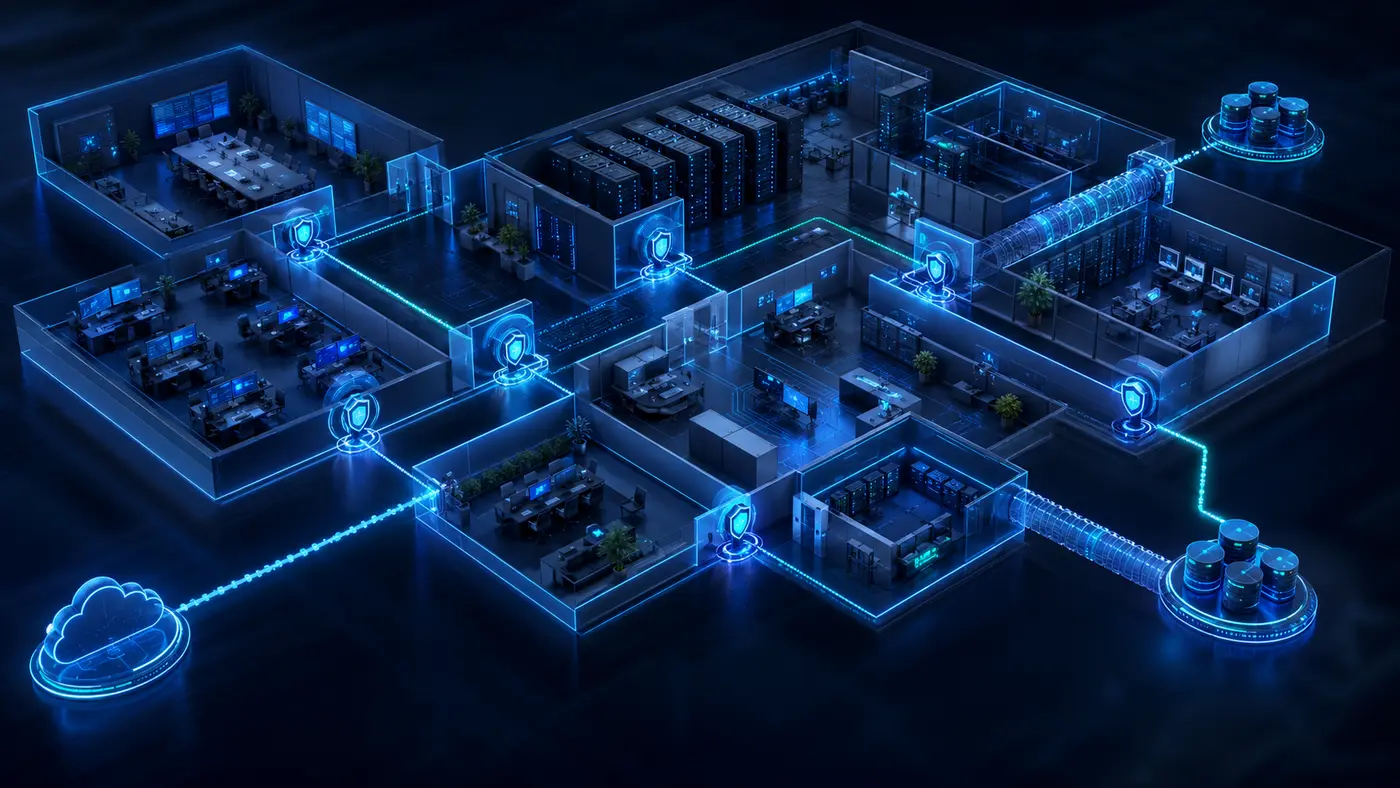
VLANs, Routing, Firewall-Regeln und Access Control Lists trennen Arbeitsplätze, Server, Management, Gäste, IoT, Kameras, Telefonie und weitere Technik in angemessene Sicherheitszonen.
Identitäten & MFA
Zentrale Identitäten, starke Mehrfaktor-Authentifizierung, rollenbasierte Gruppen und getrennte Administratorkonten reduzieren die Abhängigkeit von Passwörtern und pauschalen Netzwerkfreigaben.
Gerätevertrauen & NAC
Verwaltete Endgeräte, Zertifikate, Compliance-Signale und Network Access Control helfen dabei, unbekannte oder nicht ausreichend geschützte Geräte zu erkennen und in eingeschränkte Netze zu verschieben.
Sicherer Anwendungszugriff
Zugriffe werden möglichst an einzelnen Anwendungen und Diensten statt an kompletten Netzen ausgerichtet. Reverse Proxy, ZTNA, VPN und Conditional Access werden passend zur vorhandenen Plattform kombiniert.
Standorte, Cloud & Homeoffice
Site-to-Site-VPN, SD-WAN und abgesicherte Remote-Zugänge verbinden Niederlassungen, Rechenzentrum, Cloud und mobile Mitarbeitende mit definiertem Routing, Verschlüsselung und begrenzten Zielrechten.
Protokollierung & Erkennung
Anmeldungen, Regelverstöße, auffällige Verbindungen, Konfigurationsänderungen und Gerätezustände werden zentral zusammengeführt. Relevante Ereignisse können an SIEM- oder SOC-Prozesse übergeben werden.
Resilienz & Konfigurationsschutz
Redundante Internetzugänge, Firewall-Cluster, gesicherte Konfigurationen und getestete Rückfallverfahren sorgen dafür, dass Sicherheitsmaßnahmen nicht selbst zum unnötigen Ausfallrisiko werden.
Praxisbeispiele
Kontrollierte Zugriffe für typische Unternehmensumgebungen
Zero Trust muss im Alltag funktionieren. Deshalb werden Regeln nicht abstrakt formuliert, sondern an konkreten Rollen, Geräten, Anwendungen und Betriebsabläufen ausgerichtet.
Einführung ohne unnötige Betriebsunterbrechung
Vom gewachsenen Netzwerk zum belastbaren Zero-Trust-Zielbild
Die Einführung erfolgt risikobasiert und in kontrollierbaren Schritten. Besonders kritische oder exponierte Zugänge werden zuerst verbessert; anschließend wächst die Architektur entlang eines dokumentierten Plans.
Schutzbedarf und Ist-Zustand erfassen
Wir inventarisieren Netze, Identitäten, Geräte, Anwendungen und bestehende Zugriffswege. Kritische Dienste, Risiken und betriebliche Abhängigkeiten werden gemeinsam priorisiert.
Zielbild und Sicherheitszonen planen
Aus Geschäftsprozessen und Datenflüssen entstehen ein realistisches Zonenmodell, klare Vertrauensgrenzen, Rollen, technische Kontrollen und ein stufenweiser Migrationsplan.
Pilot kontrolliert umsetzen
Ein geeigneter Standort, Benutzerkreis oder Anwendungsbereich wird zuerst migriert. Funktion, Leistung, Protokollierung und Rückfallweg werden unter realen Bedingungen geprüft.
Schrittweise ausrollen
Weitere Standorte, Netze und Anwendungen folgen in planbaren Etappen. Bestehende Systeme bleiben arbeitsfähig, während breite Freigaben kontrolliert durch gezielte Regeln ersetzt werden.
Überwachen und fortlaufend verbessern
Regeln, Berechtigungen, Gerätebestand, Firmware, Zertifikate und Anomalien werden laufend überwacht. Änderungen im Unternehmen fließen in dokumentierte Reviews und Wartungsfenster ein.
Managed Network Operations
Sicherheitsregeln bleiben nur wirksam, wenn sie laufend gepflegt werden.
AOIT überwacht Erreichbarkeit, Auslastung, VPN-Tunnel, Schnittstellenfehler, Sicherheitsereignisse und Konfigurationsänderungen. Regelwerke, Berechtigungen und Segmentgrenzen werden bei neuen Mitarbeitenden, Anwendungen, Geräten oder Standorten angepasst. Konfigurationssicherungen, Firmware-Lifecycle, Zertifikatsüberwachung und dokumentierte Wartungsfenster halten die technische Basis verlässlich betreibbar. Auf Wunsch werden relevante Meldungen mit Managed-SOC-, Incident-Response- und Notfallprozessen verbunden.
Lassen Sie uns klären, welche Bausteine für Ihre Umgebung sinnvoll sind.
Gespräch anfragen